Выбрать язык


Выбрать язык | Show only


Русский | English


воскресенье, 29 января 2023 г.

Когда ПДн собирают все, кому не лень

Наверное, каждый обращал внимание, что редкая организация не спрашивает, как можно к вам обращаться, по какому бы вопросу ты ни звонил.


- Подскажите, где ближайший банкомат к станции метро такой-то?

- Как я могу к вам обращаться?

---

- Видел на сайте, что у вас в наличии автомобиль такой-то, по такой-то цене. Информация актуальна?

- Как я могу к вам обращаться?

---

Список можно продолжать очень долго. Когда-то я практиковал метод, при котором каждому новому ресурсу представлялся новым именем. Но имена быстро закончились, а вести таблицу было лень. Можно пробовать одно имя на целое направление (банки, автосалоны, магазины) - так таблица меньше. А можно вообще отвечать что-то типа:

- Как я могу к вам обращаться?

- Пока никак не нужно обращаться. Мне сейчас нужен только ответ на вопрос.

С той стороны может возникнуть замешательство, недоумение и прочие эмоции, кроме положительных, поэтому, кому не нравится такой поворот - метод не подойдет. Но какая-никакая эффективность у этого метода есть. Потом звонков меньше. Видать, пустое поле не особо заполняют, чтобы не возникало вопросов. Хотя, стоит учесть, что узнать имя человека по номеру телефона вполне легальным методом в большинстве случаев проблемы не составляет.

Но, кому не претит метод замалчивания имени - пользуйтесь.

четверг, 5 января 2023 г.

Опровержейшн на утверждение о худшей профессии

Интересный высер от Business Insider, запроксированный сесуритулабом, прочитал я сегодня. Ну и, конечно, создал мем на эту тему, чтобы вы не унывали, дорогие представители одной из худших (оказывается) профессий по версии ИБшного портала.


Что на эту тему пишет первоисточник по-нерусски: "You spend a lot of time reviewing a lot of logs and then, just when you think you've solved a critical data breach, a new hacker erases all the good you've done, the world is not a better place and you are back at square one."

Конечно, если компания вместо создания собственного SOC либо покупки сервиса SOC нанимает аналитика, превращая в живой SIEM, то так себе его судьба, если не запилит автоматизированную корреляцию хотя бы на open source. Кстати, лет много назад я собеседовал человека, который как раз и был таким живым ArcSight'ом компании на тот момент. Дяденьке было 45+, и ничего.

Но если вернемся к инфе из Business Insider, то можно заметить, что цитата по-нерусски сгенерирована не кем-нибудь, а целой CEO of a tech career coaching service for women!

В отличие от остальных профессий из списка, Cybersecurity Analyst имеет уровни, и если в логе копается форензист либо threat hunter, то это уже всем логам лог. А они тоже аналитики кибербеза, но уже выбравшие специализацию. Правда, чтобы и на начальный уровень попасть, тоже нужно много чего знать. Тут да, легкий старт не выйдет.

Так что, пацаны, это работа для нас с вами. В обработке логов есть высший смысл и инструменты автоматизации. Если проникся - ты в игре.

Кибербез надо любить. Это мужская работа.

понедельник, 26 декабря 2022 г.

Мелкий бизнес и оборотные штрафы за утечку ПДн

Появилась новость о том, что теперь за утечку ПДн организации могут получать оборотные штрафы: от 5 до 500 млн рублей, или до 3% от годового оборота. И самый интересный вопрос: при принятии решения регулятор будет руководствоваться принципом "что больше", или "что меньше"?

Например, построил человек небольшой домик на 4 отдельных входа, и решил сдавать его, как гостевой, чтобы не простаивал зря. Зарегистрировался, как ИП (кстати, к ним это применимо?). Место живописное, но не особо раскрученное, поэтому установлена цена 5 000р за ночь за комнату, 20 000р за весь дом. Предпринимателю настолько сопутствовала удача, что каким-то чудом все секции были заняты каждую ночь в году.

Сколько заработает за 1 год такой бизнес в идеальном случае:

20 000р х 365 = 7 300 000р

Чтобы из этого получилась прибыль - нужно отнять разнообразные расходы.

Совсем не обрабатывать персональные данные такая организация не может, ибо обязана регистрировать посетителей и предоставлять информацию соответствующим регуляторам. Если работает в белую, конечно. И вдруг происходит утечка, о которой становится известно, и бизнесмену выставляется ай-яй-яй.

пятница, 20 мая 2022 г.

По следам The Standoff (2022). Год фишинга

Многие впервые обо мне узнали как раз из публикаций о ходе самых первых Противостояний 2016-2019 годов, и помнят меня, как лидера команды You Shall Not Pass (не путать с новой командой Your shell not pass - об этом фишинге или совпадении я уже писал). За 2016-2019 годы мы прошли интересный путь как команда защитников, команда SOC телеком-оператора и Интернет-провайдера, и как почти партнеры в организации The Standoff с командой Миши Левина (распорядитель игр тех годов). Много у нас было споров и при подготовке, и в ходе Противостояний, но сейчас это все вспоминается с улыбкой. 

В этом году я смотрел на Противостояние, как зритель. Поделюсь наблюдениями и сравнением с тем, как было "при мне".

четверг, 12 мая 2022 г.

Указ №250 как драйвер ИБ в SMB

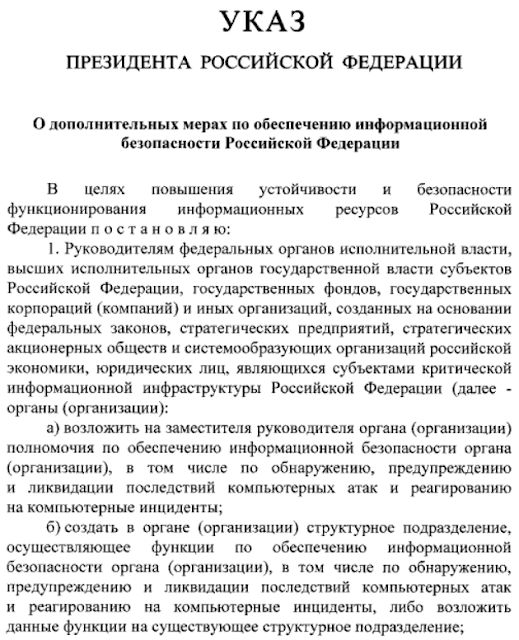
1 мая 2022 был подписан Указ Президента Российской Федерации № 250 "О дополнительных мерах по обеспечению информационной безопасности Российской Федерации". 


Некоторый анализ формальностей, их отражения в российских реалиях и образовавшихся коллизий Указа уже был проведен Алексеем Лукацким и Валерием Комаровым, поэтому я не буду повторять их, и акцентирую внимание на другой стороне вопроса. 

Если пристально взглянуть на перечисленные в п. 1 типы организаций, становится очевидно:

  • Их количество исчисляется тысячами.
  • Большая часть организаций имеют малые размеры и нецифровой профиль деятельности. 

В каком-нибудь региональном "Центре дезинфекции", задача которого - травить грызунов, с высокой вероятностью не ИБшник станет заместителем генерального директора, а на кого-то из существующих замов возложат эту честь. Более того, подшефное такому заму подразделение пойдет по последней строчке пункта б) из скриншота, разделив с боссом почетную функцию. И, вероятнее всего, это будет ИТ-подразделение. Возможно, состоящее из одного человека (того самого зама).

При правильном подходе качество ИТ-специалистов таких компаний возрастет, поскольку обеспечение ИБ в технологиях требует полного изучения принципов их работы.

Самим же ИТ-специалистам придется взглянуть на поддерживаемые ими технологии под другим углом, если ранее не приходилось этого делать.

Посмотрим, что из этого получится.

воскресенье, 19 декабря 2021 г.

Апдейтофилия. Уязвимости Heartbleed и Log4j

Все хорошо помнят 2014 год с открывшейся на теле набирающего обороты HTTPS уязвимости с идентификатором CVE-2014-0160, более известной, как Heartbleed. Аналогично запомнится декабрь 2021 года с набором уязвимостей в Apache log4j. Подробно на их описании и методах лечения останавливаться не буду, по ссылкам выше доступна вся необходимая информация. Больше хотелось бы обратить внимание на то, что в обоих случаях подвержены уязвимости оказались не все версии, а лишь часть их. 


Я отлично помню рекомендацию, которую в 2014 году сам же выкатил ИТ-специалистам: на уязвимых к Heartbleed системах после применения лекарства сменить ключи и пароли. То же самое стоило сделать на используемых мной средствах защиты.

суббота, 20 ноября 2021 г.

По следам Робина Гуда

Кто не в курсе, недавно у одного из брокеров по имени Robinhood произошла утечка информации. Некто получил доступ к списку email-адресов порядка 5 млн пользователей, полные ФИО еще 2 млн пользователей. Несколько тысяч записей содержали номера телефонов. При этом номера банковских карт и социальной страховки не утекали, реализации идеологии сказочного персонажа не произошло. К чести службы ИБ брокера, они заметили этот инцидент. Судя по информации от Robinhood, утечка произошла в результате социальной инженерии, которую применили к сотруднику саппорта. 

Я, как и преобладающее большинство, не в курсе всей ситуации, но считаю, что некоторые организационно-технические меры могли бы помочь: