Выбрать язык


Выбрать язык | Show only


Русский | English


Показаны сообщения с ярлыком информационная безопасность. Показать все сообщения

четверг, 5 января 2023 г.

Опровержейшн на утверждение о худшей профессии

Интересный высер от Business Insider, запроксированный сесуритулабом, прочитал я сегодня. Ну и, конечно, создал мем на эту тему, чтобы вы не унывали, дорогие представители одной из худших (оказывается) профессий по версии ИБшного портала.


Что на эту тему пишет первоисточник по-нерусски: "You spend a lot of time reviewing a lot of logs and then, just when you think you've solved a critical data breach, a new hacker erases all the good you've done, the world is not a better place and you are back at square one."

Конечно, если компания вместо создания собственного SOC либо покупки сервиса SOC нанимает аналитика, превращая в живой SIEM, то так себе его судьба, если не запилит автоматизированную корреляцию хотя бы на open source. Кстати, лет много назад я собеседовал человека, который как раз и был таким живым ArcSight'ом компании на тот момент. Дяденьке было 45+, и ничего.

Но если вернемся к инфе из Business Insider, то можно заметить, что цитата по-нерусски сгенерирована не кем-нибудь, а целой CEO of a tech career coaching service for women!

В отличие от остальных профессий из списка, Cybersecurity Analyst имеет уровни, и если в логе копается форензист либо threat hunter, то это уже всем логам лог. А они тоже аналитики кибербеза, но уже выбравшие специализацию. Правда, чтобы и на начальный уровень попасть, тоже нужно много чего знать. Тут да, легкий старт не выйдет.

Так что, пацаны, это работа для нас с вами. В обработке логов есть высший смысл и инструменты автоматизации. Если проникся - ты в игре.

Кибербез надо любить. Это мужская работа.

понедельник, 26 декабря 2022 г.

Мелкий бизнес и оборотные штрафы за утечку ПДн

Появилась новость о том, что теперь за утечку ПДн организации могут получать оборотные штрафы: от 5 до 500 млн рублей, или до 3% от годового оборота. И самый интересный вопрос: при принятии решения регулятор будет руководствоваться принципом "что больше", или "что меньше"?

Например, построил человек небольшой домик на 4 отдельных входа, и решил сдавать его, как гостевой, чтобы не простаивал зря. Зарегистрировался, как ИП (кстати, к ним это применимо?). Место живописное, но не особо раскрученное, поэтому установлена цена 5 000р за ночь за комнату, 20 000р за весь дом. Предпринимателю настолько сопутствовала удача, что каким-то чудом все секции были заняты каждую ночь в году.

Сколько заработает за 1 год такой бизнес в идеальном случае:

20 000р х 365 = 7 300 000р

Чтобы из этого получилась прибыль - нужно отнять разнообразные расходы.

Совсем не обрабатывать персональные данные такая организация не может, ибо обязана регистрировать посетителей и предоставлять информацию соответствующим регуляторам. Если работает в белую, конечно. И вдруг происходит утечка, о которой становится известно, и бизнесмену выставляется ай-яй-яй.

четверг, 12 мая 2022 г.

Указ №250 как драйвер ИБ в SMB

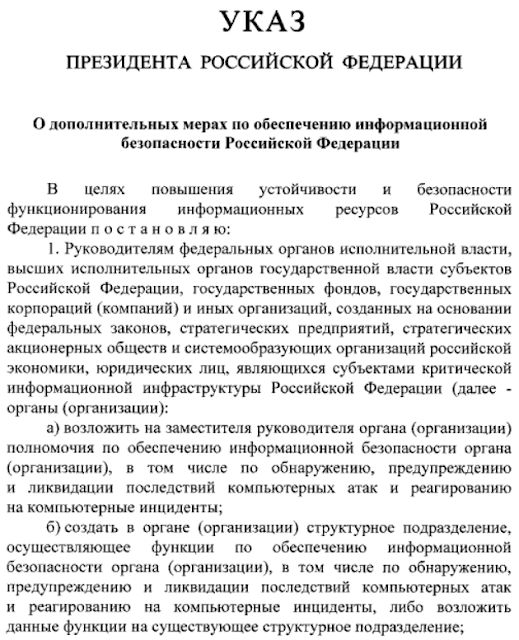
1 мая 2022 был подписан Указ Президента Российской Федерации № 250 "О дополнительных мерах по обеспечению информационной безопасности Российской Федерации". 


Некоторый анализ формальностей, их отражения в российских реалиях и образовавшихся коллизий Указа уже был проведен Алексеем Лукацким и Валерием Комаровым, поэтому я не буду повторять их, и акцентирую внимание на другой стороне вопроса. 

Если пристально взглянуть на перечисленные в п. 1 типы организаций, становится очевидно:

  • Их количество исчисляется тысячами.
  • Большая часть организаций имеют малые размеры и нецифровой профиль деятельности. 

В каком-нибудь региональном "Центре дезинфекции", задача которого - травить грызунов, с высокой вероятностью не ИБшник станет заместителем генерального директора, а на кого-то из существующих замов возложат эту честь. Более того, подшефное такому заму подразделение пойдет по последней строчке пункта б) из скриншота, разделив с боссом почетную функцию. И, вероятнее всего, это будет ИТ-подразделение. Возможно, состоящее из одного человека (того самого зама).

При правильном подходе качество ИТ-специалистов таких компаний возрастет, поскольку обеспечение ИБ в технологиях требует полного изучения принципов их работы.

Самим же ИТ-специалистам придется взглянуть на поддерживаемые ими технологии под другим углом, если ранее не приходилось этого делать.

Посмотрим, что из этого получится.

пятница, 2 апреля 2021 г.

Двухфакторная аутентификация глазами agile-хипстера

Жили-были agile-хипстеры, и решили они озадачиться вопросами информационной безопасности. Ведь "стильно, модно, молодежно" нужно развивать, и добавить туда "безопасно". Но так добавить, чтобы еще и удобно, и дешево. Чтобы задекларировать можно было, повышая престиж, статус и цены на продукцию, но при этом не особо напрягаться. Но что делать - непонятно. И заказали хипстеры аудит информационной безопасности. 

Почему я должен использовать двухфакторную аутентификацию?

Скоро аудит делается, да неспешно рекомендации пишутся. Неспешно, но емко и беспощадно.

пятница, 19 февраля 2021 г.

Он вам не SolarWinds! Epic Fail в виде TeamViewer для промышленных систем

Увидев новость на SecurityLab о том, что неизвестный хакер подкрутил показатели уровня щелочи в воде на водоочистной станции во Флориде, я решил поискать чуть больше информации.

В итоге, нашел новость на CSO Online, из которой можно понять следующее:

  • Терминал управления ICS имеет доступ в Интернет.
  • TeamViewer в компании разрешен.
  • Для управления терминалом ICS используется TeamViewer.
  • Процесс удаленного доступа к терминалу управления ICS не только возможен через Интернет посредством TeamViewer, но и толком не регламентирован.
  • Отсутствует автоматизированный контроль изменения критичных параметров концентрации веществ в воде.

Только ленивый не обсуждал SolarWinds, но беда пришла, откуда не ждали. 

Судя по документации, у TeamViewer есть различные локализуемые варианты внедрения, но для них все равно необходим доступ в Интернет. А значит, и возможность вмешательства в процесс управления системами с помощью TeamViewer извне.

Поэтому приведенный выше список - по сути, базовый античеклист для организации, особенно если в ней есть промышленные системы. Желаю вашей компании полного несоответствия вышеприведенным пунктам маркированного списка.